ما كشفه تحقيق “سيتيزن لاب” عن شركة “ديسكفر-تك” ليس فضيحة شركة واحدة، بل شهادة على أن الاقتصاد الذي يموّل الإنترنت المجاني قد تحوّل إلى بنية تحتية للمراقبة
نافذة صغيرة في زاوية الشاشة
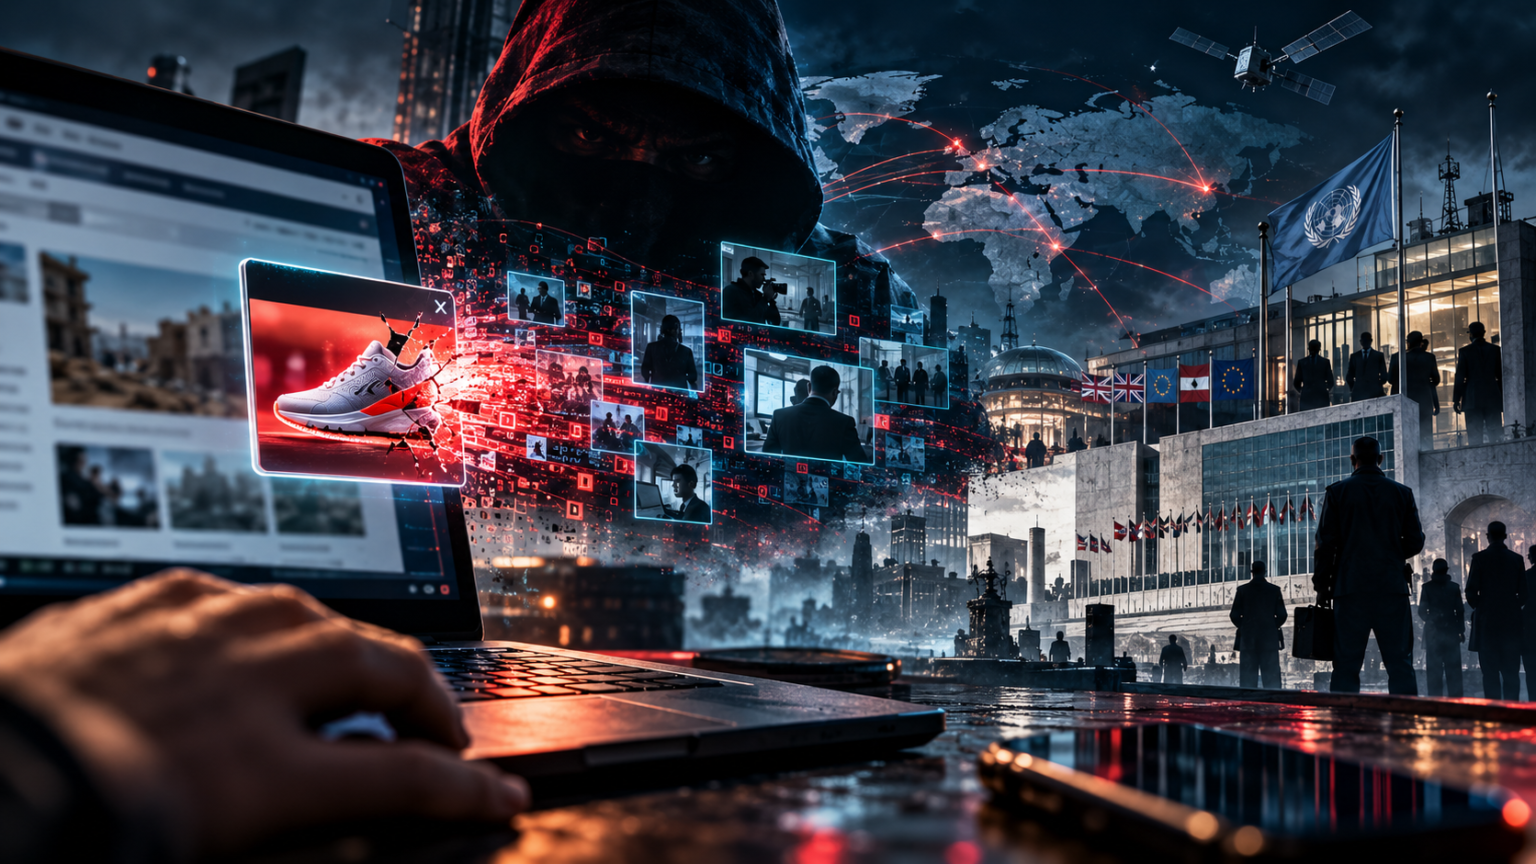
تخيّل صحفيًا في غرفة الأخبار يتصفح موقعًا عاديًا بحثًا عن معلومة، فتظهر في زاوية الشاشة نافذة إعلانية لحذاء رياضي أو هاتف مخفّض من متجر إلكتروني شهير. لا ينقر عليها، ولا يلتفت إليها أصلًا. ومع ذلك، تكون الرحلة قد بدأت: جهازه أرسل معرّفاته الإعلانية إلى خادم بعيد، والخادم قرر في أجزاء من الثانية أنه “هدف مؤهل”، فأعاد إليه شيفرة تفتح الباب لبرنامج تجسس.
هذا ليس مشهدًا من رواية جاسوسية. هذا ما يقول مختبر “سيتيزن لاب” التابع لجامعة تورنتو إنه حدث فعلًا لما لا يقل عن 45 جهازًا في شبكة الجزيرة خلال عامي 2024 و2025، عبر برنامج تجسس منسوب إلى شركة “كانديرو” التي أدرجتها واشنطن على قائمتها السوداء عام 2021. والوسيط، بحسب التقرير الذي نُشر في الخامس عشر من أكتوبر، شركة إسرائيلية تقدّم نفسها شركةً للإعلانات الرقمية اسمها “ديسكفر-تك”، يصفها المختبر بأنها جسر بين باعة الإعلانات ومنظومة برامج التجسس المأجورة.
أطروحتي بسيطة: ما انكشف هذا الأسبوع ليس انحرافًا لشركة مارقة، بل نتيجة منطقية لنموذج اقتصادي بنيناه جميعًا، يجمع عن كل إنسان ملفًا تفصيليًا كي يبيع له إعلانًا، ثم يكتشف متأخرًا أن الملف نفسه يصلح خريطة للاستهداف.
أرقامٌ بحجم دولة
الأرقام هنا ليست تفاصيل تقنية، بل هي جوهر القصة. يقول التقرير إن الباحثين حللوا قرابة أربعة مليارات سجل مزايدة إعلانية بين مارس ويونيو 2026، وإن منصة الشركة زايدت على أكثر من 3.7 مليار ظهور إعلاني وفازت بنحو 442 مليونًا منها. وظهرت إعلاناتها الحاملة للشيفرة المريبة في أكثر من 75 ألف تطبيق و120 ألف موقع. أما شركة “كونفيانت” الأمريكية المتخصصة في أمن الإعلانات، التي نشرت تحقيقًا موازيًا، فتقدّر أن الشركة كانت تعرض نحو عشرة ملايين إعلان يوميًا في 228 دولة وإقليمًا.
وأخطر من الحجم هو المكان. فبحسب ما نقلته رويترز، ظهرت الإعلانات المشبوهة على شبكات البنتاغون والوكالة الدولية للطاقة الذرية والمحكمة الجنائية الدولية والأمم المتحدة وحلف الناتو والمفوضية الأوروبية، وعلى شبكات حكومات أكثر من اثنتي عشرة دولة، وشركات رقائق كبرى. ويحرص الباحثون على التنبيه إلى أن ظهور الإعلان لا يعني بالضرورة اختراقًا، لكن مجرد الوصول إلى هذه الشبكات بهذه السهولة يكفي لإثارة القلق. وتلاحظ “كونفيانت” أن الأراضي الفلسطينية كانت الأكثر تشبعًا بإعلانات الشركة، ومن بين الأهداف البارزة أيضًا لبنان ودول أوروبية عدة.
ولم ترد “ديسكفر-تك” على أسئلة الصحفيين، فيما أعلنت غوغل أنها أزالتها من منصاتها الإعلانية لانتهاكها سياساتها بصورة منهجية، وعلّقت هيئة الإعلانات التفاعلية الأوروبية عضويتها، وحذت حذوهما شركات أخرى.
من “النقرة” إلى “الظهور”: سقوط آخر خط دفاع
لسنوات طويلة، قامت نصيحة الأمن الرقمي الذهبية على جملة واحدة: لا تنقر على رابط مجهول. ثم جاءت برامج التجسس “بلا نقرة” التي تتسلل عبر رسالة لا تُفتح، فاهتز هذا اليقين. واليوم يضيف التقرير طبقة جديدة: الإعلان نفسه، الذي يظهر لنا آلاف المرات يوميًا، صار ناقلًا محتملًا للعدوى. ويصف المختبر هذا الكشف بأنه أول تأكيد لبرنامج تجسس حكومي “بلا نقرة” يُسلَّم عبر الإعلانات.
السرّ يكمن في آلية تبدو بريئة اسمها “المزايدة الفورية”. في كل مرة تفتح صفحة، تُعرض بيانات جهازك في مزاد خاطف يتنافس فيه المعلنون على انتباهك: نوع الهاتف، ونظام التشغيل، والموقع التقريبي، والمعرّف الإعلاني. صُمّم هذا كله لتسويق البضائع بدقة، لكنه يمنح من يملك المال والنية أداة لانتقاء فرد بعينه من بين مليارات البشر. والمفارقة أن إنفاق المنصة المسجّل في البيانات المكشوفة لم يتجاوز نحو 109 آلاف دولار، أي إن الوصول إلى أجهزة في مؤسسات دولية لم يتطلب ميزانية جيش، بل ميزانية حملة تسويق متواضعة.
ويقول بيل مارتشاك، الباحث في “سيتيزن لاب”، إن هذه الشركة على الأرجح مجرد “رأس جبل الجليد”. وهي عبارة يجب أن تؤخذ بجدية، لأن البيانات انكشفت هذه المرة بسبب أخطاء أمنية ارتكبتها الشركة نفسها، لا بسبب رقابة فعّالة من الصناعة أو من الحكومات.
لماذا يعني هذا الخليج والعالم العربي؟
قد يبدو الأمر شأنًا تقنيًا بعيدًا، لكنه في صميم معادلة المنطقة. فالخليج من أعلى مناطق العالم في انتشار الهواتف الذكية والاعتماد على الخدمات الرقمية، ودوله تبني اقتصادًا قائمًا على البيانات والذكاء الاصطناعي والحكومة الرقمية. وكلما اتسعت المساحة الرقمية، اتسع معها سطح الهجوم. واستهداف مؤسسة إعلامية عربية كبرى بهذه الطريقة يذكّرنا بأن الصحافة في منطقتنا ليست بمنأى عن هذه الحروب الصامتة.
ثم إن المسألة تتجاوز الأفراد إلى السيادة. فالبنتاغون نفسه أقرّ في وقت سابق من هذا العام بأن قوات أمريكية في مناطق نزاع استُهدفت ببيانات مواقع جمعتها شركات إعلانات ووسطاء بيانات، واضطرت بعض أفرع الجيش إلى تعطيل التتبع الإعلاني على أجهزتها. وإذا كانت أقوى مؤسسة عسكرية في العالم تكتشف أن ثغرتها الكبرى قد تمر عبر إعلان، فإن على حكوماتنا ومؤسساتنا أن تعيد النظر في سياسات الأجهزة الرسمية، وفي من يُسمح له بشراء الانتباه على شبكاتها.
وهنا فرصة لا تحدٍّ فقط. فدول المنطقة التي سنّت قوانين لحماية البيانات الشخصية، وفي مقدمتها الإمارات، تملك أرضية تشريعية يمكن البناء عليها لفرض معايير شفافية صارمة على منصات الإعلان العاملة في أسواقها، وعلى سلاسل الوسطاء التي لا يعرف المستخدم عنها شيئًا. فالقانون الذي يحمي البيانات من البيع ينبغي أن يحميها أيضًا من أن تُستعمل سلاحًا.
ما الذي يجب أن يتغير؟
أولًا، لم يعد مقبولًا أن تكتفي شركات التقنية الكبرى بطرد الشركة المخالفة بعد أن يكشفها باحثون مستقلون. المطلوب تدقيق مسبق جاد لكل من يدخل أسواق المزايدة، لا مراجعة لاحقة بعد وقوع الضرر.
ثانيًا، تحتاج صناعة برامج التجسس المأجورة إلى معاملة تشبه معاملة تجارة السلاح، بتراخيص علنية ومساءلة عابرة للحدود، لأن أدواتها لم تعد تقتصر على مطاردة “مجرمين” كما تزعم، بل تطال صحفيين ومؤسسات دولية.
ثالثًا، على المستخدم العادي والمؤسسات أن يتعاملوا مع التتبع الإعلاني بوصفه خطرًا أمنيًا لا مجرد إزعاج. وتعطيل المعرّف الإعلاني في الهاتف، كما ينصح الباحثون، خطوة بسيطة لكنها تغلق نافذة لم يكن معظمنا يعرف أنها مفتوحة.
الإنترنت المجاني لم يكن مجانيًا يومًا. كنا ندفع ثمنه من بياناتنا، وظننا أن أقصى ما نخسره هو خصوصيتنا أمام معلن يريد أن يبيعنا حذاءً. أما اليوم فقد تبيّن أن من يشتري انتباهك قد يشتري معه مفتاح بيتك. وفي عالم كهذا، لم يعد السؤال: هل ننقر أم لا؟ بل: من يقف فعلًا خلف كل نافذة صغيرة تضيء في زاوية الشاشة؟